

Java programátor expert


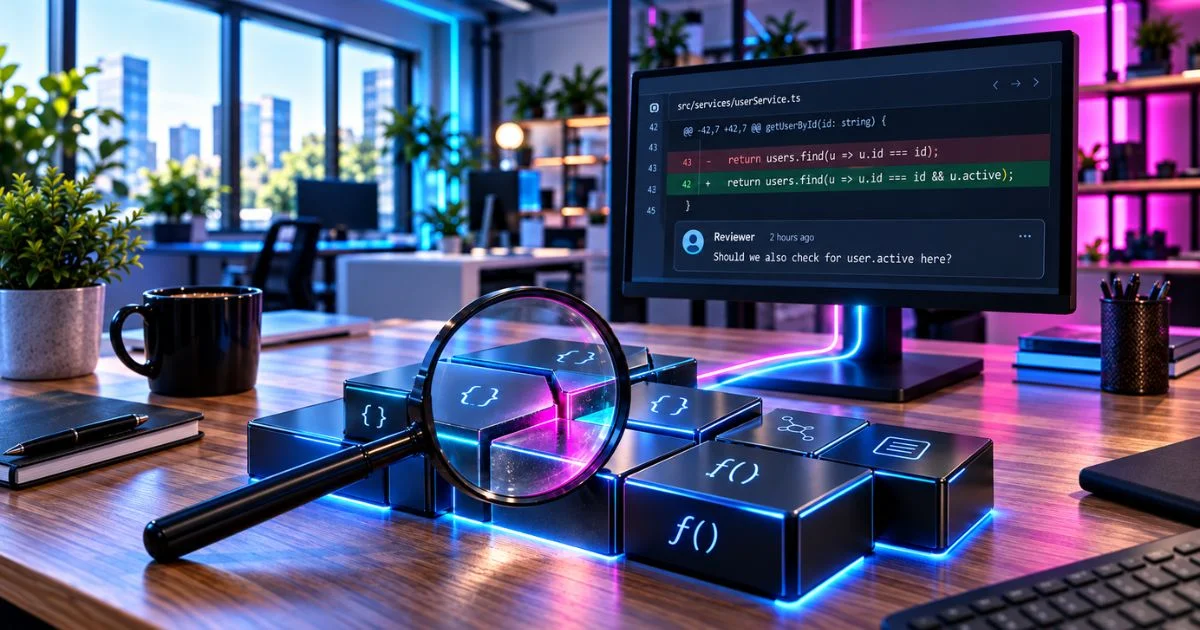
Code review býva prvým miestom, kde sa za pár sekúnd ukáže, či je tvoj kód v poriadku alebo obsahuje chybu. Aj keď máš mnoho skúseností, môže ti uniknúť problém, ktorý druhá strana odhalí na prvý pohľad. Kontrola kódu je preto bežnou súčasťou vývoja a vo väčšine softvérových tímov ňou prechádza takmer každý pull request.
V článku sa dozvieš:
Code review má svoje výhody aj nevýhody. Pomáha odhaľovať chyby, zdieľať znalosti v tíme a udržiavať konzistentný štýl kódu. Zároveň však môže vývoj spomaľovať a pri zlej komunikácii sa môže stať zdrojom zbytočných konfliktov. Užitočným nástrojom je vtedy, keď má tím jasne nastavený proces a spätná väzba je vecná a konštruktívna. Stratou času sa stáva najmä vtedy, keď naň nie je dostatok času, robí sa iba formálne alebo sa namiesto kontroly kódu riešia nepodstatné detaily.
Code review je systematická kontrola zdrojového kódu jedným alebo viacerými kolegami ešte predtým, ako sa zmeny dostanú do zdieľaného repozitára. Cieľom je zachytiť chyby, udržať kvalitu kódu na dohodnutej úrovni a zároveň si v tíme odovzdávať skúsenosti a znalosti.
Zvyčajne to funguje tak, že kód prejde niekto, kto sa na danej časti nepodieľal, často aj riadok po riadku, poskytne spätnú väzbu, navrhne úpravy a upozorní na prípadné problémy. Spôsobov, ako revíziu kódu vykonávať, je viac. Môže ísť o osobné stretnutie pri jednom počítači, ale aj o asynchrónnu kontrolu priamo v nástrojoch ako GitHub alebo GitLab. Práve tento spôsob je dnes veľmi rozšírený a čoraz častejšie sa do procesu zapájajú aj AI nástroje.
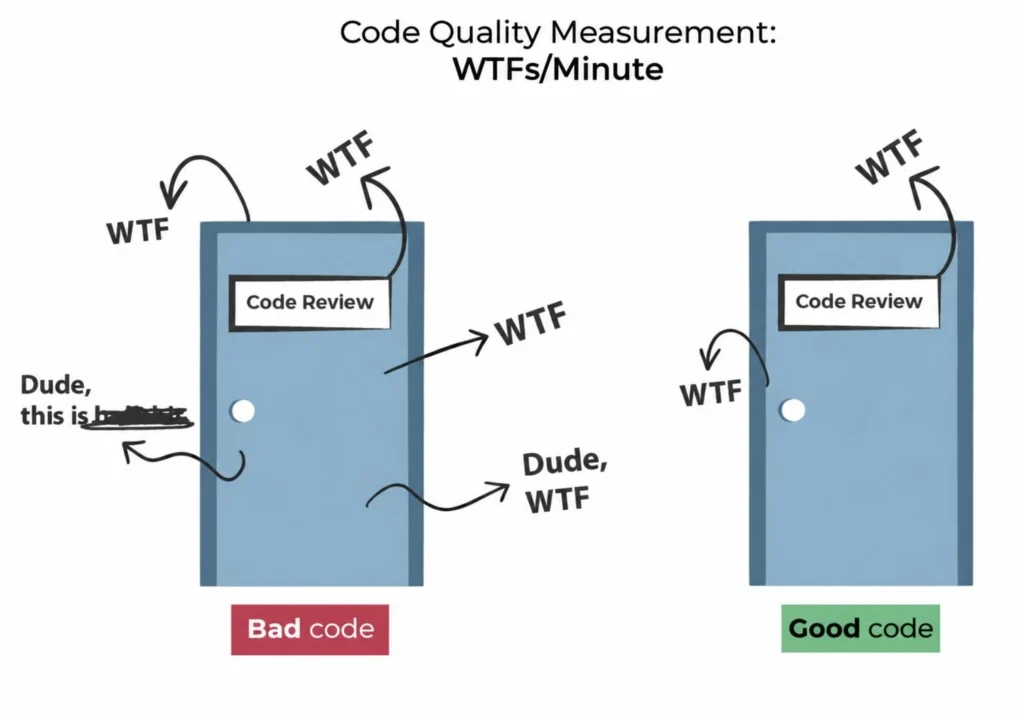
Code review nie je len hľadanie chýb v kóde. Recenzent sa pozerá na zmenu z viacerých uhlov a snaží sa posúdiť, či je riešenie správne, bezpečné, udržiavateľné a zapadá do existujúceho projektu.
Najčastejšie sa počas revízie kódu kontrolujú tieto oblasti:
Funguje kód tak, ako má? Správne spracúva vstupy a pokrýva požiadavky, ktoré mala daná zmena vyriešiť?
Nie je riešenie zbytočne pomalé alebo komplikované? Má zmysel použiť iný algoritmus, odstrániť opakované operácie alebo upraviť výkonovo kritickú časť kódu?
Neprináša zmena nové bezpečnostné riziká? Kontroluje sa napríklad ochrana pred SQL injection, cross-site scripting (XSS), neoprávneným prístupom k dátam alebo nesprávnym spracovaním vstupov.
Zapadá nový kód do existujúcej architektúry? Dodržiava pravidlá projektu pre návrh tried, modulov a jednotlivých vrstiev?
Dá sa kód ľahko pochopiť aj bez toho, aby ho autor musel vysvetľovať? Dôležité sú najmä zrozumiteľné názvy premenných, metód a tried, ale aj primerané komentáre pri zložitejších častiach.
Dodržiava kód pravidlá, na ktorých sa tím dohodol? Môže ísť o formátovanie, odsadenie, pomenovanie alebo ďalšie konvencie používané v projekte.
Obsahuje zmena potrebné testy? Pokrývajú nové testy dôležitú funkcionalitu a prešli aj existujúce testy, ktoré by mohla zmena ovplyvniť?
Je potrebné novú alebo zmenenú funkcionalitu zdokumentovať? Dokumentácia by mala byť primeraná a mala by ostatným vývojárom uľahčiť používanie a ďalšie rozširovanie kódu.
Code review môže v praxi vyzerať rôzne. Záleží na veľkosti zmeny, spôsobe práce tímu aj na tom, aké nástroje používa.
Najjednoduchší spôsob je sadnúť si so skúseným kolegom a prejsť kód spoločne. Nemusí pritom ísť o osobné stretnutie. Rovnakým spôsobom sa dá code review urobiť aj online cez zdieľanie obrazovky.
Výhodou je okamžitá spätná väzba. Autor môže hneď vysvetliť svoje rozhodnutia a recenzent sa môže okamžite opýtať na nejasnosti. Nevýhodou je potreba nájsť spoločný termín, čo môže byť problém najmä vo väčších tímoch.
Ďalšou možnosťou je poslať kód alebo odkaz na zmenu e-mailom a nechať kolegov, aby si ju pozreli, keď budú mať čas. Odpadá tak potreba hľadať spoločný termín.
Takýto spôsob je však menej praktický pri väčších zmenách. E-mailové vlákno sa môže rýchlo zaplniť pripomienkami a po čase nemusí byť jasné, ktoré problémy už boli vyriešené.
Pri párovom programovaní pracujú na rovnakej úlohe súčasne dvaja vývojári. Jeden píše kód a druhý ho priebežne kontroluje. Následne si úlohy môžu vymeniť.
Výhodou je okamžitá spätná väzba a možnosť odovzdávať si skúsenosti priamo počas práce. Skúsenejšia osoba tak môže prirodzene mentorovať kolegu s menšími skúsenosťami.
Nevýhodou je vyššia spotreba času, pretože na jednej úlohe pracujú dvaja ľudia naraz. Zároveň nejde o úplne nezávislú kontrolu, keďže obaja vývojári sa na riešení podieľajú už počas jeho tvorby.
Dnes ide o najbežnejší spôsob code review. Nástroje ako GitHub, GitLab alebo Bitbucket umožňujú kontrolovať zmeny priamo v prehliadači a celý proces prebieha väčšinou asynchrónne. Každý člen tímu si tak môže review urobiť v čase, keď naň má priestor.
Autor dostáva notifikácie o nových komentároch, pripomienky sú priamo naviazané na konkrétne riadky kódu a celá história review zostáva uložená pri danej zmene. Odpadá tak potreba organizovať spoločné stretnutie a zároveň je jednoduchšie sledovať, ktoré pripomienky boli vyriešené.
Tieto platformy sa navyše dajú prepojiť s nástrojmi na statickú analýzu kódu, napríklad Sonar. Tie dokážu automaticky upozorniť na potenciálne problémy ešte predtým, ako sa do zmien pustí samotný recenzent.
Umelá inteligencia mení aj spôsob, akým sa kód kontroluje. Kým v minulosti sa veľká časť automatickej kontroly sústredila na formátovanie, štýl a známe vzory problémov pomocou nástrojov na statickú analýzu, dnes dokážu AI nástroje analyzovať pull request a upozorniť aj na zložitejšie problémy.
Neznamená to však, že AI nahrádza statickú analýzu alebo človeka. Skôr pridáva ďalšiu vrstvu kontroly.
AI nástroj môže urobiť prvý prechod cez pull request ešte predtým, ako sa na zmenu pozrie človek. Dokáže upozorniť na možné chyby, problémy s bezpečnosťou, nekonzistentné riešenia alebo porušenie pravidiel projektu. Výhodou je aj to, že svoje pripomienky dokáže vysvetliť prirodzeným jazykom.
Jednotlivé nástroje sa však líšia tým, aký kontext dokážu pri review využiť. Niektoré sa viac sústredia na samotný pull request, iné dokážu pracovať s podstatne širším kontextom celého repozitára alebo dokonca viacerých repozitárov. Práve rozsah kontextu je jedným z dôležitých rozdielov medzi dnešnými AI nástrojmi na code review.
Nasledujúci prehľad ukazuje, čo najčastejšie používané nástroje ponúkajú a na čo si pri nich dať pozor:
| Nástroj | Čo ponúka | Na čo si dať pozor |
|---|---|---|
| GitHub Copilot Code Review | Priamo integrovaný do GitHubu, dokáže automaticky kontrolovať pull requesty a navrhovať úpravy. V súčasnosti dokáže pri review využívať aj širší kontext celého projektu. | Stále ide o AI kontrolu, ktorej pripomienky musí človek overiť. Review od Copilota navyše nenahrádza povinné schválenie človekom. |
| CodeRabbit | Automatizované review pull requestov s podporou viacerých Git platforiem a vysvetlením nájdených problémov. | Rovnako ako pri ostatných AI nástrojoch treba počítať s falošnými poplachmi a s tým, že nie všetky problémy dokáže odhaliť. |
| Greptile | Pracuje s kontextom repozitára a podporuje aj kontext z ďalších prepojených repozitárov, čo umožňuje kontrolovať zmeny v širšom kontexte projektu. | Širší kontext automaticky neznamená správnejšie výsledky. Pri hodnotení treba sledovať presnosť aj počet falošných poplachov. |
| Qodo | AI review s viacerými špecializovanými agentmi, pravidlami a širším kontextom repozitára. Okrem review ponúka aj generovanie a kontrolu testov. | Ide o rozsiahlejšiu platformu, preto treba zvážiť, či tím využije aj ďalšie funkcie a či zodpovedajú jeho spôsobu práce. |
| GitLab Duo | AI funkcie integrované priamo do GitLabu, takže prirodzene zapadajú do pracovného procesu tímov používajúcich túto platformu. | Výhody sú najvýraznejšie v tímoch, ktoré už používajú GitLab ako hlavnú platformu. |
Stav k septembru 2026. AI code review sa vyvíja veľmi rýchlo a konkrétne funkcie, dostupnosť aj ceny sa môžu meniť.
Pri výbere nástroja preto nestačí pozerať iba na počet funkcií alebo výsledky benchmarkov. Dôležité je najmä to, aký kontext nástroj dokáže pri review využívať, koľko relevantných problémov skutočne nájde a koľko času tímu naopak zoberie overovanie chybných upozornení. Pri porovnávaní benchmarkov treba navyše sledovať metodiku, pretože výsledky jednotlivých výrobcov nemusia byť priamo porovnateľné.
AI nástroj teda nie je ďalší človek v tíme, ktorý rozhoduje o schválení kódu. Je skôr filtrom, ktorý dokáže recenzentovi pripraviť zoznam miest, ktorým sa oplatí venovať pozornosť.
Keďže čoraz viac kódu vzniká pomocou AI asistentov alebo takzvaného vibe codingu, význam code review tým nezmizne. Práve naopak.
AI dokáže vytvoriť funkčný kód veľmi rýchlo. To však ešte neznamená, že je kód správny, bezpečný alebo vhodný pre konkrétny projekt. Problémom môže byť napríklad nesprávna aplikačná logika, nedostatočné ošetrenie chýb, bezpečnostná chyba alebo riešenie, ktoré síce funguje, ale nezapadá do architektúry projektu.
Zaujímavé údaje priniesla štúdia spoločnosti CodeRabbit z decembra 2025. Analyzovala 470 pull requestov a zistila, že zmeny označené ako AI spoluautorské obsahovali v priemere približne 1,7-násobne viac identifikovaných problémov než zmeny označené ako čisto ľudské. Bezpečnostné problémy boli v AI zmenách až 2,74-násobne častejšie, pričom najvýraznejší vzorec sa podľa štúdie týkal nesprávnej práce s heslami a nezabezpečených odkazov na objekty. Štúdia zároveň uvádza častejšie problémy s logikou, čitateľnosťou či ošetrením výnimiek.
Výsledky treba interpretovať s určitou rezervou. Výskum uskutočnila spoločnosť CodeRabbit, ktorá sama vyvíja AI nástroj na code review, takže má na tejto téme obchodný záujem. Ide však o zaujímavý signál, ktorý podporuje potrebu dôkladnej kontroly AI-generovaného kódu.
AI recenzent má jednu zásadnú výhodu aj nevýhodu zároveň. Dokáže analyzovať veľké množstvo kódu rýchlo, no kvalita jeho hodnotenia závisí od kontextu, ktorý má k dispozícii.
Nemusí poznať širší zámer projektu, dôvody architektonických rozhodnutí ani kompromisy, ktoré tím urobil vedome. Preto môže označiť legitímne riešenie ako problém alebo naopak prehliadnuť chybu, ktorá vyžaduje znalosť širšieho kontextu.
Ďalším problémom sú falošné poplachy. Ak nástroj upozorňuje na veľké množstvo nepodstatných vecí, recenzent musí každé upozornenie overiť. AI tak síce kontrolu automatizuje, ale nemusí automaticky šetriť čas.
Podobne ako pri človeku, ani AI nemožno považovať za úplnú bezpečnostnú autoritu. Dokáže odhaliť známe vzory zraniteľností, ale samotné AI review nenahrádza bezpečnostný audit, testovanie ani odborné posúdenie kritických častí aplikácie.
AI dnes funguje predovšetkým ako pomocník, nie ako náhrada človeka. Môže urobiť prvý prechod cez zmenu, upozorniť na bežné problémy a pomôcť recenzentovi sústrediť sa na dôležitejšie časti.
Človek však stále zostáva zodpovedný za posúdenie kontextu, architektúry, biznis logiky a zámeru autora. Práve kombinácia automatickej kontroly a ľudského rozhodovania sa označuje ako human-in-the-loop.
…v roku 2025 bola zverejnená zraniteľnosť CVE-2025-48757, ktorá súvisela s nedostatočne nastavenými pravidlami Row-Level Security v aplikáciách vytvorených cez platformu Lovable? Výskum identifikoval viac ako 170 aplikácií s problémami, ktoré mohli umožniť neoprávnený prístup k databázam. Samotný dodávateľ však interpretáciu CVE spochybnil.
Je to dobrý príklad rizika AI-generovaného kódu. Aplikácia môže na prvý pohľad fungovať správne, no to ešte neznamená, že je správne navrhnutá aj z hľadiska bezpečnosti. Práve preto potrebuje AI-generovaný kód rovnakú, a v niektorých prípadoch ešte dôkladnejšiu kontrolu ako kód napísaný človekom.
Pozrime sa najprv na to, čo revízia kódu prináša. Jej prínos nespočíva iba v hľadaní chýb. V dobre nastavenom tíme môže ovplyvniť aj spôsob, akým sa zdieľajú znalosti, ako sa udržiava kvalita kódu a ako vývojári premýšľajú nad vlastnými riešeniami.
Môžeš mať pocit, že je tvoje riešenie úplne v poriadku. Keď sa naň však pozrie niekto iný, môže si všimnúť problém, ktorý ti unikol práve preto, že tvoje riešenie bolo už na dosah.
Nezávislý pohľad môže pomôcť odhaliť nielen chyby, ale aj nejasné časti kódu, zbytočnú komplikovanosť alebo riešenia, ktoré dávajú zmysel autorovi, no niekomu inému sa budú ťažko čítať.
Takáto spätná väzba môže byť užitočná aj v budúcnosti. Kód totiž často čítaš oveľa častejšie, než ho upravuješ, a po niekoľkých mesiacoch sa na vlastné riešenie pozeráš takmer ako na kód cudzieho autora.
Code review je zároveň príležitosťou učiť sa od ostatných. Recenzent môže ukázať iný spôsob riešenia problému, upozorniť na vlastnosť frameworku alebo knižnice, ktorú autor nepoznal, prípadne vysvetliť, prečo tím používa určitý postup.
Tento aspekt code review ukázala aj štúdia spoločnosti Google. Výskumníci analyzovali približne 9 miliónov kontrolovaných zmien, uskutočnili rozhovory s vývojármi a vykonali interný prieskum. Výsledky ukázali, že code review má v Google okrem kontroly samotných zmien aj významnú vzdelávaciu funkciu a pomáha pri zdieľaní znalostí v tíme.
Je to dôležitý aspekt, pretože znalosti o projekte sa tak nemusia sústreďovať iba u jedného človeka. Ak sa napríklad určitá časť systému pravidelne dostáva pred viacerých recenzentov, postupne sa s ňou oboznámi viac členov tímu.
Jedným z hlavných dôvodov code review je zachytiť problém ešte predtým, ako sa dostane do produkcie. Opraviť chybu počas vývoja je spravidla jednoduchšie a lacnejšie ako riešiť rovnaký problém až po nasadení.
Code review však nie je náhrada testovania. Kód, ktorý ide na review, by mal byť v stave, keď už prešiel potrebnými automatizovanými alebo manuálnymi testami. Úlohou recenzenta nie je nahradiť testy a overovať každý možný vstup, ale pozrieť sa na zmenu z iného pohľadu a zachytiť problémy, ktoré testy alebo autor nemuseli odhaliť.
Konštruktívna spätná väzba môže viesť k jednoduchšiemu, čitateľnejšiemu a udržiavateľnejšiemu kódu. Recenzent môže upozorniť na zbytočnú komplikovanosť, navrhnúť refaktoring kódu alebo odporučiť doplnenie dokumentácie tam, kde je skutočne potrebná.
Táto výhoda však nemusí byť rovnako výrazná pri každom vývojárovi. Skúsenejší programátor dokáže veľkú časť týchto problémov identifikovať už počas návrhu riešenia alebo vlastnej kontroly. Prínos ďalšieho páru očí preto môže byť pri skúsenom autorovi menší než pri niekom, kto sa ešte len učí.
Code review pomáha tímu udržiavať spoločné pravidlá a postupy. Recenzent môže upozorniť napríklad na použitie iného vzoru, než aký sa v projekte štandardne používa, alebo na riešenie, ktoré nezapadá do existujúcej architektúry.
Časť tejto kontroly dnes dokážu prevziať automatizované nástroje. Formátovanie, pomenovanie, niektoré konvencie alebo známe problémy dokáže kontrolovať napríklad Sonar. Človek sa tak môže počas review viac sústrediť na otázky, pri ktorých je potrebné pochopiť zámer a kontext zmeny.
Nevýhody code review vyplývajú najmä z nákladov, ktoré si vyžaduje. Každá kontrola potrebuje čas autora aj recenzenta a pri nesprávne nastavenom procese môže namiesto pomoci vytvárať ďalšiu administratívnu záťaž.
Každé review znamená čas, ktorý musí niekto venovať čítaniu kódu, premýšľaniu nad ním a prípadnej diskusii s autorom. Pri malých zmenách môže ísť o niekoľko minút. Pri rozsiahlejších pull requestoch môže kontrola zabrať podstatne viac času.
Problém nastáva najmä vtedy, keď sa veľké zmeny kontrolujú naraz alebo keď recenzenti nemajú na review dostatok času. Pod časovým tlakom môže byť výsledkom buď povrchná kontrola, alebo odkladanie review, ktoré následne spomaľuje celý vývojový proces.
Recenzent je tiež len človek. Nemusí poznať všetky detaily konkrétnej oblasti, nemusí mať dostatočné skúsenosti s použitou technológiou a môže jednoducho prehliadnuť problém.
Svoju úlohu zohráva aj únava alebo množstvo zmien, ktoré musí recenzent kontrolovať. Ani dôkladné code review preto neposkytuje záruku, že sa chyba do produkcie nedostane.
Pri bezpečnostne kritickom kóde navyše nemusí byť bežný vývojár tým správnym človekom na finálne posúdenie. V takých prípadoch môže byť potrebné špecializované bezpečnostné review alebo samostatný audit.
Klasické peer review znamená, že na kontrole jednej zmeny sa podieľa okrem autora aj ďalší človek. Ten čas by inak mohol venovať vlastnej práci.
To nemusí byť problém pri malých zmenách, no pri veľkých tímoch alebo rozsiahlych pull requestoch môže množstvo review predstavovať významnú časť pracovného času. Aj preto je dôležité, aby boli zmeny primerane veľké a aby recenzenti nemuseli riešiť veci, ktoré dokážu automaticky odhaliť nástroje.
Nie všetky pripomienky počas code review majú jednoznačne správne alebo nesprávne riešenie. Dvaja skúsení vývojári môžu mať odlišný názor na spôsob implementácie, pomenovanie alebo štruktúru kódu.
Ak sa takéto rozdiely v názoroch začnú riešiť ako otázka správnosti, môže vzniknúť zbytočný konflikt. Ešte problematickejšia je situácia, keď je spätná väzba formulovaná osobne alebo príliš kriticky. Autor potom nemusí vnímať pripomienku ako snahu zlepšiť kód, ale ako kritiku vlastnej práce.
Niektoré diskusie počas code review nemajú jasného víťaza. Vývojári môžu dlho diskutovať o tom, ktorý spôsob implementácie je elegantnejší, hoci oba spĺňajú požiadavky a rozdiel v praxi je zanedbateľný.
Takáto diskusia môže spotrebovať viac času, než akú hodnotu výsledná zmena prinesie. Preto je užitočné rozlišovať medzi problémom, ktorý môže ovplyvniť správnosť, bezpečnosť alebo udržiavateľnosť kódu, a obyčajnou osobnou preferenciou.
Code review môže mať aj opačný problém. Ak recenzent očakáva, že musí na zmene niečo nájsť, môže pokračovať v hľadaní ďalších pripomienok aj vtedy, keď už boli podstatné problémy vyriešené.
Z drobnej poznámky sa potom môže stať ďalšia úprava, po nej ďalšia kontrola a celý proces sa začne predlžovať bez výrazného prínosu pre výsledný kód.
Nejde pritom o argument proti code review. Skôr o otázku, kde nastaviť hranicu medzi užitočnou spätnou väzbou a zmenami, ktoré už neprinášajú dostatočnú hodnotu vzhľadom na čas, ktorý si vyžiadajú.
Okrem samotných nákladov existujú aj zlozvyky, ktoré môžu code review v tíme postupne znehodnotiť. Najčastejšie sa objavujú tri z nich.
Recenzent sa sústredí na nepodstatné detaily, napríklad medzery, poradie importov alebo drobné štylistické rozdiely, namiesto toho, aby upozornil na skutočné problémy v logike či architektúre. Ak sa tieto pravidlá dajú kontrolovať automaticky, človek by nimi počas review nemal zbytočne strácať čas.
Recenzent pull request formálne schváli bez toho, aby si ho skutočne prešiel. Proces síce pokračuje ďalej, ale samotná kontrola v takom prípade prakticky neplní svoj účel.
Tím venuje neprimerane veľa času diskusii o ľahko pochopiteľnej a nepodstatnej veci, napríklad názve premennej, zatiaľ čo zložitejšie časti kódu zostanú bez dostatočnej pozornosti.
Všetky tri prípady majú spoločný problém. Code review síce formálne prebehne, ale čas venovaný kontrole sa nevyužije tam, kde môže priniesť najväčšiu hodnotu.
Pozrime sa teraz na praktickú stránku. Čo môžeš urobiť ako autor kódu a čo ako recenzent, aby efektívne code review nebolo iba ďalšou povinnosťou, ale prinieslo úžitok obom stranám?
Firmy pristupujú k rozsahu code review rôzne. Niektoré ho majú ako povinnú súčasť procesu pri každom pull requeste, iné ho využívajú najmä pri zaškoľovaní začínajúcich vývojárov.
Napríklad v msg life Slovakia sa code review používa hlavne pri začínajúcich programátoroch, ktorí sa ešte zaúčajú a riešia svoje prvé úlohy. Skúsenejší kolegovia sú zodpovední za vlastný kód a ak chcú spätnú väzbu od niekoho iného, môžu si o code review jednoducho požiadať prostredníctvom pull requestu.
Nasledujúce zásady platia pre obe strany procesu:
Nie každá zmena potrebuje rovnako dôkladné review. Trvať na plnohodnotnej kontrole pri každej maličkosti môže proces skôr spomaliť, než mu pomôcť.
Preskočiť review alebo použiť výrazne jednoduchšiu formu môže dávať zmysel napríklad pri:
Ani tu však neexistuje univerzálne pravidlo. Rozhodnutie, ktoré zmeny vyžadujú review a ktoré nie, by mal mať tím dohodnuté vopred. Nemalo by závisieť od toho, kto práve pull request vytvoril alebo koľko času zostáva do nasadenia.
Ak posielaš kód na kontrolu, oplatí sa myslieť na niekoľko vecí:
Ak si na druhej strane a kód kontroluješ, pomôžu ti tieto zásady:
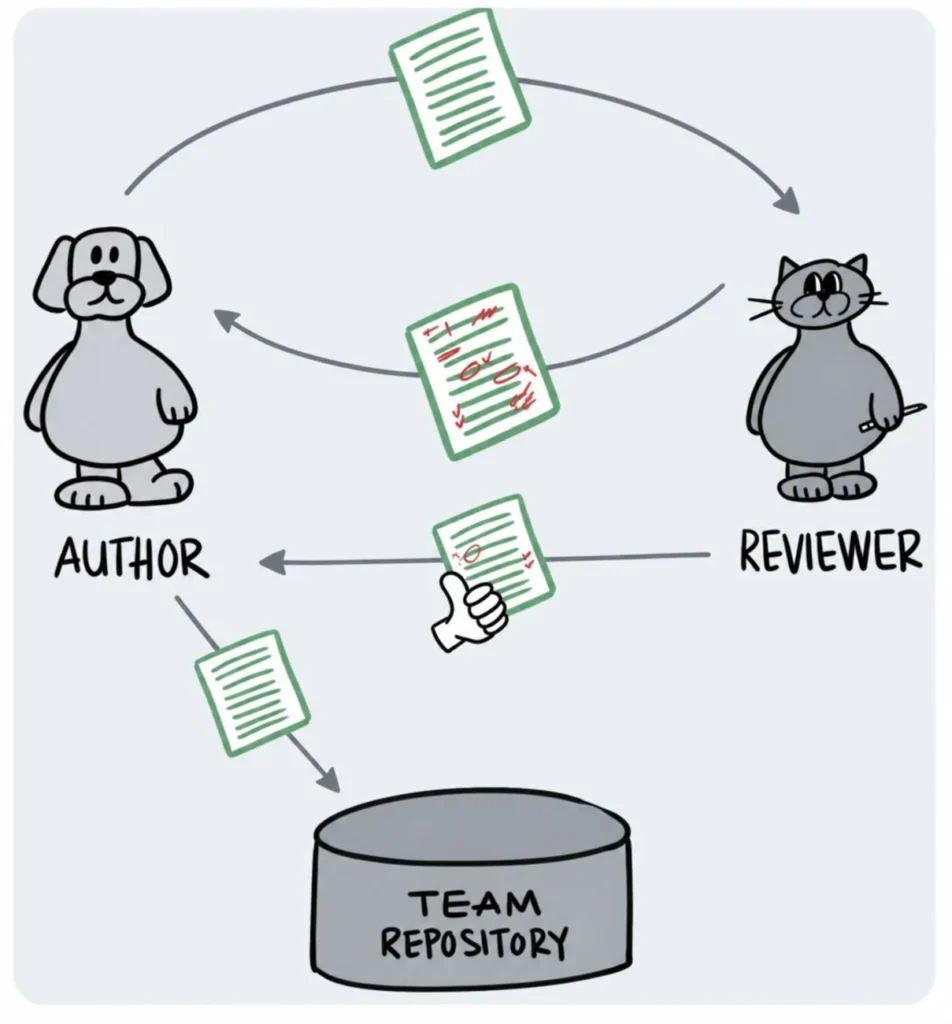
Code review je systematická kontrola zdrojového kódu jedným alebo viacerými kolegami predtým, ako sa zmena zlúči do spoločného repozitára. Robí ju spravidla niekto iný než autor kódu, s cieľom odhaliť chyby, udržať dohodnuté štandardy a zdieľať znalosti v tíme.
V praxi existuje viacero spôsobov, ako code review vykonávať, od osobnej kontroly až po asynchrónne nástroje ako GitHub alebo GitLab. Jednotlivým formám sa venujeme vyššie v časti o typoch code review.
Záleží na tom, ako je proces nastavený. Code review prináša reálne výhody: pomáha odhaľovať chyby ešte pred nasadením, udržiavať konzistentný kód a zdieľať znalosti medzi vývojármi. Zároveň má svoju cenu. Vyžaduje čas, môže byť subjektívne a pri zlej komunikácii môže viesť k zbytočným konfliktom namiesto zlepšenia kódu.
Rozdiel medzi užitočným procesom a stratou času preto väčšinou neleží v samotnej myšlienke code review, ale v tom, ako sa vykonáva. Dôležité sú jasné očakávania, primeraný rozsah zmien, dostatok času a konštruktívna spätná väzba.
Neexistuje univerzálny časový limit. Dlhá kontrola však postupne stráca na kvalite, pretože s rastúcim časom klesá schopnosť sústrediť sa na detaily. Ak je zmena príliš veľká na jednu sústredenú kontrolu, je vhodnejšie rozdeliť ju na menšie, logicky samostatné časti.
Neexistuje jedno správne číslo. Výskum SmartBear na dátach z Cisco Systems, ktorý zahŕňal približne 2 500 code reviews a 3,2 milióna riadkov kódu, ukázal výrazný pokles efektivity pri veľkých zmenách. Ako orientačná hranica sa preto často uvádza približne 400 riadkov.
Dôležitejšia než samotné číslo je však schopnosť recenzenta zmenu skutočne pochopiť a skontrolovať. Ak je pull request príliš veľký, môže byť užitočné rozdeliť ho na menšie, samostatne zrozumiteľné celky. Pomôcť môže aj oddelenie čisto kozmetických úprav alebo refaktoringu od zmien funkcionality.
Čiastočne áno. AI nástroje ako CodeRabbit, GitHub Copilot Code Review alebo Greptile dokážu analyzovať pull request, upozorniť na možné chyby a identifikovať niektoré bezpečnostné či kvalitatívne problémy ešte predtým, ako sa na zmenu pozrie človek.
Rozsah ich schopností sa však líši. Niektoré nástroje pracujú najmä so zmenami v pull requeste, iné dokážu využívať širší kontext celého repozitára. Stále však môžu vytvárať falošné poplachy alebo prehliadnuť problém, ktorý vyžaduje znalosť zámeru, architektúry alebo biznis logiky. AI preto dnes funguje skôr ako doplnok k ľudskému recenzentovi než ako jeho náhrada.
Code review nemá jednoznačnú odpoveď na otázku, či je užitočné alebo stratou času. Záleží predovšetkým na tom, ako ho tím nastaví a používa. Kontrola kódu prináša reálne výhody v podobe odhalených chýb, zdieľania znalostí a konzistentnejšieho kódu. Zároveň však vyžaduje čas a pri zle nastavenom procese môže vývoj spomaľovať alebo vytvárať zbytočné konflikty.
To, čo sa v poslednom období výrazne mení, je úloha umelej inteligencie. AI nástroje dokážu urobiť rýchly prvý prechod cez kód a zachytiť problémy, ktorým by sa človek nemusel venovať. Význam tejto automatizácie rastie aj s množstvom kódu, ktorý vzniká s pomocou AI.
Konečné rozhodnutie a zodpovednosť za výsledný kód však stále zostávajú na človeku. Najefektívnejší prístup preto nemusí byť voľba medzi človekom a AI, ale ich kombinácia.
Ak sa chceš tejto téme venovať profesionálne a baví ťa práca s kódom aj v tíme, pozri si aktuálne otvorené pozície pre vývojárov v msg life Slovakia.
Súvisiace články